Vielen Dank, Daniel
Daniel Nashed hat sich erneut für die HCL Notes/Domino-Community verdient gemacht. Nur wenige Tage, nachdem die Kompromittierung des eMudhra-CA-Schlüssels öffentlich bekannt wurde, veröffentlichte er zwei Beiträge, die jeder Domino-Administrator lesen sollte: Warum dies ein ernstes Sicherheitsproblem ist und wie man die betroffenen Zertifikate entfernt.
Wie so oft geht Daniel ausführlich auf die Serverseite ein, von „cacert.pem“ und dem JVM-Vertrauensspeicher bis hin zum Domino-Verzeichnis, und er stellt sogar eine LotusScript-Testschaltfläche zur Verfügung. Vielen Dank, Daniel, für die Zeit, die du investierst, um die Sicherheit unserer Community zu gewährleisten. Dieser Beitrag knüpft genau dort an, wo es knifflig wird: beim Notes-Client.
Was ist kurz gesagt passiert?
Am 17. Oktober 2026 berichteten Forscher, dass die privaten Schlüssel von acht eMudhra-Zwischenzertifizierungsstellen aus öffentlich zugänglichen Informationen rekonstruiert werden können, da sie mit extrem schwacher Zufälligkeit generiert wurden. Sechs dieser Zwischenzertifizierungsstellen stellen TLS-Zertifikate aus, zwei stellen Code-Signing-Zertifikate aus, und alle acht wurden unter der Stammzertifizierungsstelle „AAA Certificate Services“ (ursprünglich Comodo, heute Sectigo) kreuzsigniert.
Warum das wichtig ist: Wer auch immer im Besitz dieser Schlüssel ist, kann Zertifikate für praktisch jede Domain ausstellen. Ein Client, der der betroffenen Zertifikatskette weiterhin vertraut und keine Sperrungen durchsetzt, akzeptiert ein solches gefälschtes Zertifikat, was Man-in-the-Middle-Angriffe auf verschlüsselte Verbindungen ermöglicht.
Browser haben bereits Schutzmaßnahmen integriert. Viele andere TLS-Clients, darunter auch der Notes-Client, stützen sich auf ihre eigenen Vertrauensspeicher und sind davon nicht abgedeckt.
HCL hat zudem offizielle Anleitungen für Notes und Domino veröffentlicht. In KB0134844 werden die manuellen Schritte beschrieben, die bis zur Verfügbarkeit korrigierter Releases durchzuführen sind. Für den Notes-Client verfolgt HCL das Problem in zwei Sicherheitsbulletins: KB0134849 (CVE-2026-108015) behandelt die Funktionen für ausgehende Netzwerkanfragen des Clients, und KB0134848 (CVE-2026-91403, CVE-2026-114820) die mitgelieferte IBM Semeru JVM. HCL stuft beide als kritisch ein (CVSS 9,1), und beide betreffen Notes 12.0.2 FP8 und früher, 14.0 FP5 und früher sowie 14.5 bis einschließlich 14.5.1 FP1.
Die serverseitige Umsetzung ist abgedeckt. Die clientseitige hingegen nicht.
In Daniels Beiträgen und im HCL-Artikel KB0134844 ist alles aufgeführt, was ein Domino-Administrator auf dem Server überprüfen muss: „cacert.pem“ im Datenverzeichnis, der JVM-Trust-Store, das Domino-Verzeichnis und „certstore.nsf“. Je nach Trust-Store müssen mehrere Stammzertifikate entfernt werden. Wenn Sie nur einige davon entfernen, kann die Kette möglicherweise weiterhin über einen anderen Pfad aufgebaut werden.
| Zertifikat | Entfernen aus (gemäß KB0134844) | SHA-256-Fingerabdruck |
|---|---|---|
| emSign ECC Root CA – G3 | cacert.pem und Java-Vertrauensspeicher (cacerts) | 86:A1:EC:BA:08:9C:4A:8D:3B:BE:27:34:C6:12:BA:34:1D:81:3E:04:3C:F9:E8:A8:62:CD:5C:57:A3:6B:BE:6B |
| emSign Root CA – C1 | cacert.pem | 12:56:09:AA:30:1D:A0:A2:49:B9:7A:82:39:CB:6A:34:21:6F:44:DC:AC:9F:39:54:B1:42:92:F2:E8:C8:60:8F |
| emSign ECC Root CA – C3 | cacert.pem | BC:4D:80:9B:15:18:9D:78:DB:3E:1D:8C:F4:F9:72:6A:79:5D:A1:64:3C:A5:F1:35:8E:1D:DB:0E:DC:0D:7E:B3 |
| AAA-Zertifikatsdienste (Comodo) | Domino-Verzeichnis (names.nsf), auf Clients zusätzlich die lokale Datei „names.nsf“ (Erweitert > Zertifikate); „cacert.pem“ in älteren Versionen | D7:A7:A0:FB:5D:7E:27:31:D7:71:E9:48:4E:BC:DE:F7:1D:5F:0C:3E:0A:29:48:78:2B:C8:3E:E0:EA:69:9E:F4 |
Falls eMudhra-Zertifikate manuell zu diesen Repositorys oder zur Datei „certstore.nsf“ hinzugefügt wurden, empfiehlt HCL, diese zu entfernen oder zu ersetzen. „Notes on Mac“ nutzt den macOS-Schlüsselbund anstelle von „cacert.pem“; führen Sie daher dort die neuesten macOS-Updates durch. Tipp: Vergleichen Sie Zertifikate immer anhand des Fingerabdrucks und nicht anhand des Namens. In der Datei „cacert.pem“ erscheint beispielsweise die AAA-Stammzertifizierungsstelle unter der Überschrift „Comodo AAA Services root“, sodass eine Suche nach ihrem Subject keine Ergebnisse liefert.
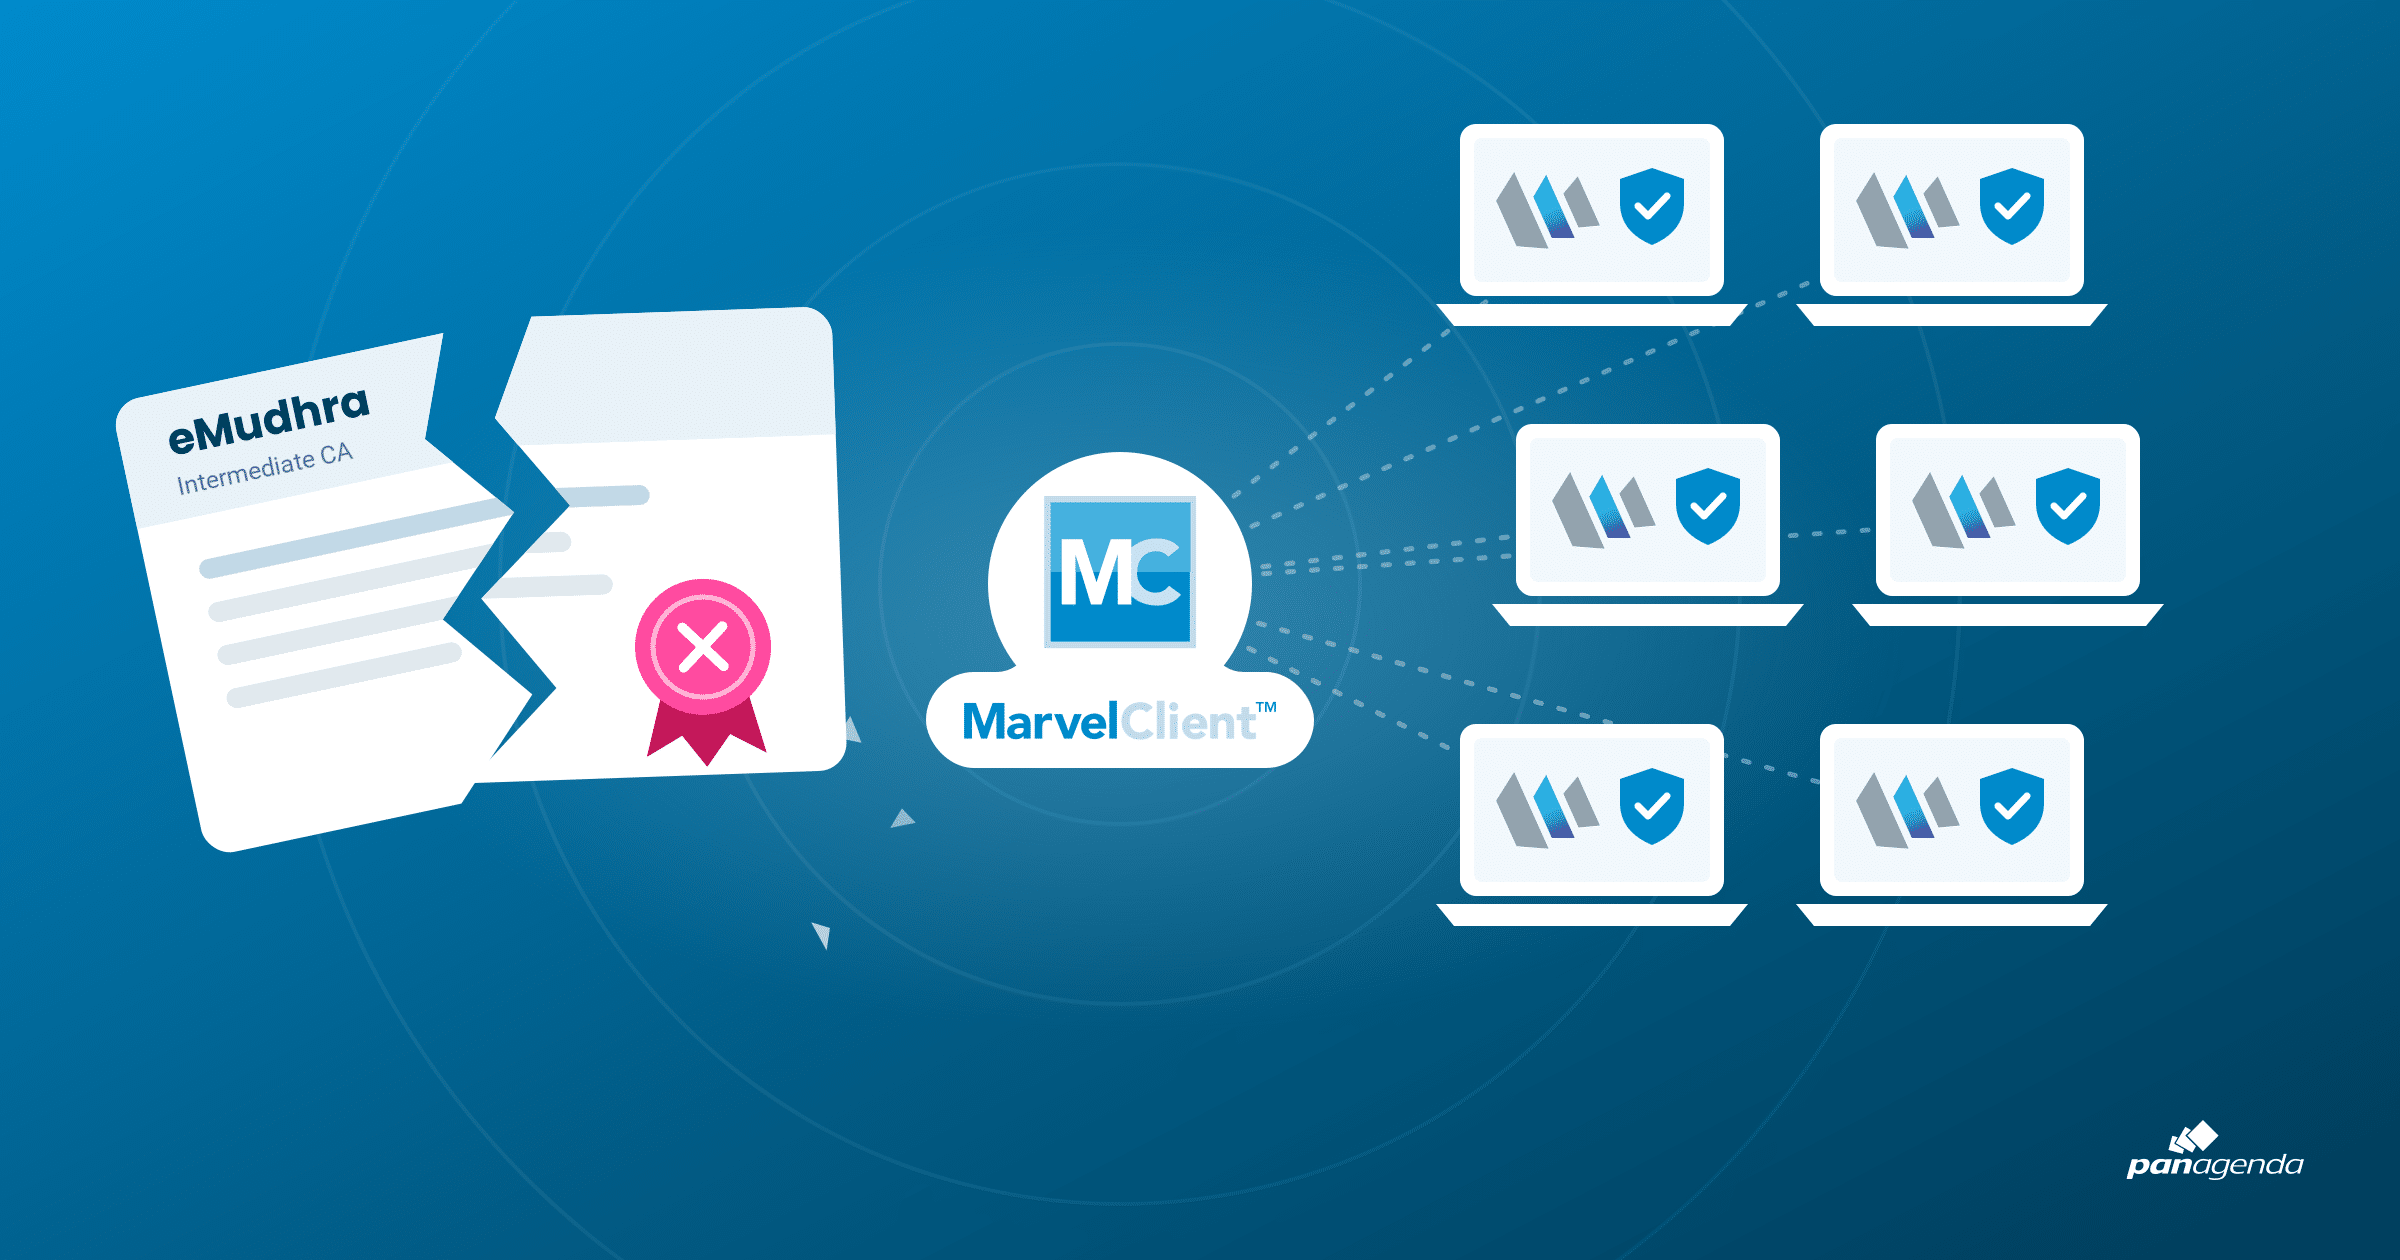
Auf dem Client befindet sich dieselbe Datei „cacert.pem“ im Notes-Datenverzeichnis jedes einzelnen Arbeitsplatzrechners. Es gibt keine integrierte Möglichkeit, diese Datei auf Hunderten oder Tausenden von Clients zu entfernen. Wie Daniel selbst betont, ist dies ohne MarvelClient oder ähnliche Tools schwierig und würde andernfalls bedeuten, dass auf jedem Rechner benutzerdefiniertes LotusScript ausgeführt werden müsste.
Unsere Antwort: MarvelClient übernimmt die Bereinigung für Sie
MarvelClient deckt die Notes-spezifischen Speicherorte ab, an denen sich die betroffenen Stammordner befinden können:
- cacert.pem: MarvelClient kann eine aktualisierte Version von „cacert.pem“ in das Notes-Datenverzeichnis verteilen und die vorhandenen Kopien auf jedem Client sofort und ohne Agent überschreiben.
- names.nsf: Wir haben einen kleinen Agenten entwickelt, der die lokale Datei „names.nsf“ auf die in KB0134844 aufgeführten kompromittierten Zertifizierungsstellen wie AAA Certificate Services (Comodo) überprüft und diese automatisch entfernt. Er wird über MarvelClient ausgeführt, ohne dass ein Eingreifen des Benutzers erforderlich ist. Sie benötigen lediglich eine MarvelClient Basic-Lizenz, mit der Sie Agenten auf Ihren Clients ausführen können.
- Java-Vertrauensspeicher (cacerts): Die Java-Vertrauensspeicherdatei „cacerts“ (ohne Dateiendung) befindet sich im Notes-Programmverzeichnis unter „jvm\lib\security“, wo zum Schreiben Administratorrechte erforderlich sind. MarvelClient Upgrade kann diese Datei durch eine aktualisierte Version ersetzen, oder Sie nutzen einfach die Softwarebereitstellungslösung Ihrer Wahl.
Was das Betriebssystem selbst betrifft, verfügen die meisten Unternehmen bereits über etablierte Prozesse zur Verwaltung und Verteilung von Zertifikaten, beispielsweise für den Windows-Zertifikatsspeicher über die Clientverwaltung oder die Softwareverteilung. Technisch gesehen könnte MarvelClient Upgrade dies ebenfalls übernehmen, wir empfehlen jedoch, hier bei Ihren bestehenden Prozessen zu bleiben. Nutzen Sie MarvelClient und MarvelClient Upgrade überall dort, wo Administratorrechte erforderlich sind, für das, was sie am besten können: die Korrektur von Zertifikaten in und rund um Notes.
So erhalten Sie den Agenten
Gerne stellen wir den Agent jedem Kunden zur Verfügung. Senden Sie einfach eine E-Mail an support@panagenda.com, und wir senden Ihnen eine Container-Datenbank mit dem Agent sowie einen kurzen Guide zur schnellen Bereitstellung zu. Auf Wunsch führen wir Sie auch in einer kurzen praktischen Sitzung durch den Prozess.
Ihre Checkliste
- Lesen Sie die beiden Beiträge von Daniel sowie den HCL-Artikel KB0134844 und gehen Sie anschließend die serverseitigen Schritte durch: cacert.pem, JVM-Vertrauensspeicher, Domino-Verzeichnis und certstore.nsf.
- Entfernen Sie alle von HCL für jeden Trust Store aufgeführten Zertifikate, einschließlich des Comodo-AAA-Zertifikats im Domino-Verzeichnis, und nicht nur einige davon.
- Verteilen Sie für Ihre Notes-Clients eine aktualisierte „cacert.pem“-Datei über MarvelClient, fordern Sie den „names.nsf“-Agenten unter support@panagenda.com an und ersetzen Sie die Java-Vertrauensspeicher-Zertifikate über MarvelClient Upgrade oder eine Softwarebereitstellungslösung Ihrer Wahl.
- Testen Sie anschließend mit Daniels LotusScript-Testschaltfläche und der Live-Testseite von Dennis Jackson. Die Schaltfläche testet ausschließlich die LotusScript-HTTP-Anfrageklasse; andere Pfade wie beispielsweise der eingebettete Browser erfordern einen eigenen Test.
- Behandeln Sie die Betriebssystemseite im Rahmen Ihrer etablierten Zertifikatsverwaltungsprozesse, wie beispielsweise der Windows-Clientverwaltung oder der Softwareverteilung. Andere Anwendungen auf dem Arbeitsplatzrechner verwenden ihre eigenen Vertrauensspeicher, und ein erfolgreicher Test in einem Browser oder mit „curl“ beweist nicht, dass sie geschützt sind.
Weiterführende Literatur
- Daniel Nashed: Kompromittierung des eMudhra-CA-Schlüssels – warum dies ein ernstes Sicherheitsproblem darstellt
- Daniel Nashed: Kompromittierung des eMudhra-CA-Schlüssels – So entfernen Sie die betroffenen Zertifikate
- Dennis Jackson: Kompromittierung der eMudhra-Zwischenzertifizierungsstelle – Hintergründe und Live-Tests bei Kunden
- SOCRadar: Kompromittierung des eMudhra-CA-Schlüssels – schwache Schlüssel, Risiken und Abhilfemaßnahmen
- HCL: Welche Maßnahmen sind erforderlich, um HCL Notes/Domino vor dem Problem der Kompromittierung des eMudhra-Zertifikats zu schützen? (KB0134844)
- HCL: Sicherheitsbulletin: Die Sicherheitslücke im Zusammenhang mit dem kompromittierten eMudhra-Zertifikat betrifft den HCL Notes-Client, CVE-2026-108015 (KB0134849)
- HCL: Sicherheitsbulletin: Sicherheitslücken im Zusammenhang mit kompromittierten eMudhra-Zertifikaten in Java betreffen den HCL Notes-Client, CVE-2026-91403 und CVE-2026-114820 (KB0134848)