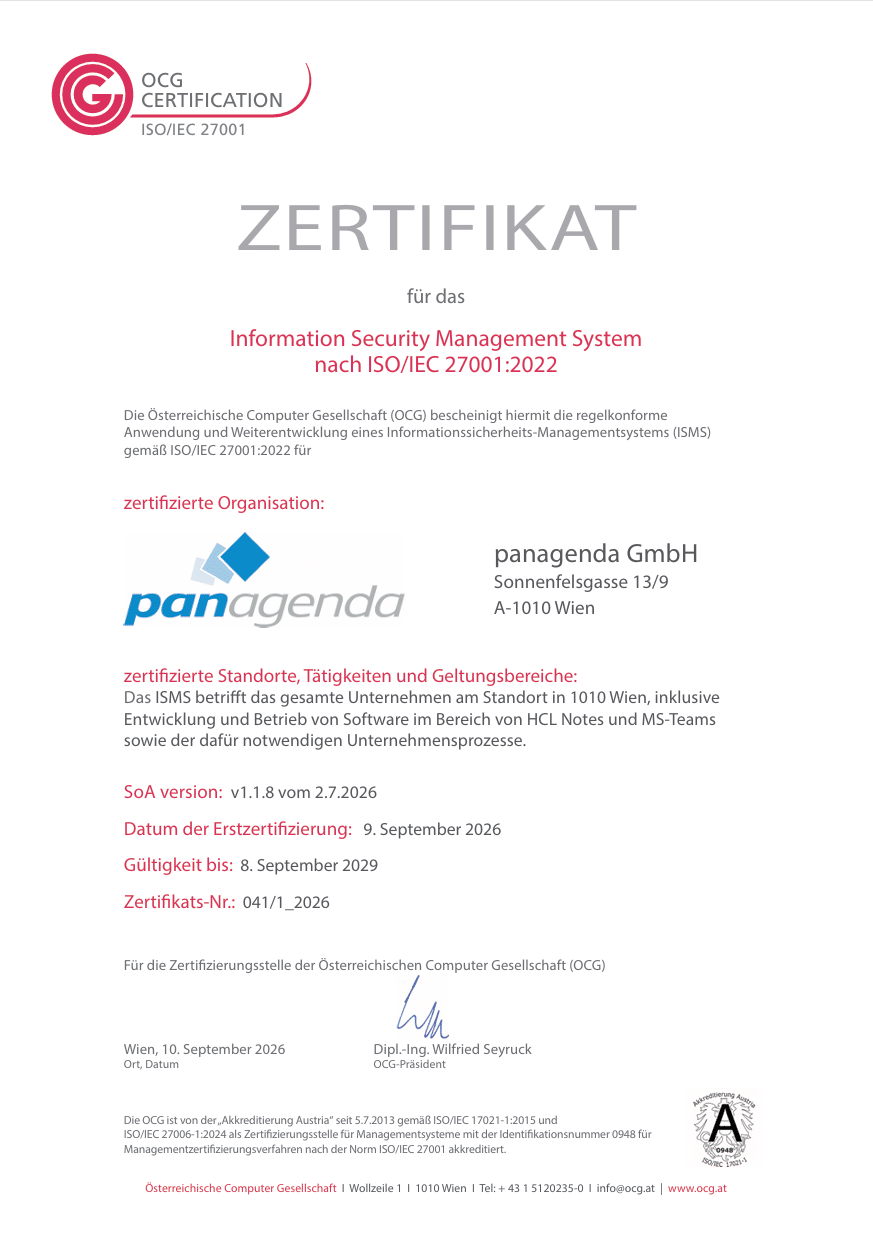
panagenda ist mit Wirkung zum 9. September 2026 offiziell nach ISO 27001:2022 zertifiziert. Es ist eine Art Meilenstein, der zwar nicht mit einer großen, spektakulären Feier einhergeht, auf den ich jedoch besonders stolz bin, da fast jeder im Unternehmen daran mitgewirkt hat.
Mehr als nur ein Abzeichen
Hier ist die Kurzfassung, warum dies wichtig ist – für alle, die sich nicht tagtäglich mit Informationssicherheit beschäftigen: Die ISO 27001 ist kein Abzeichen, das man einfach in die Fußzeile einfügt. Es ist ein von einem externen Auditor geprüfter Nachweis dafür, dass wir mit Kundendaten, Partnerdaten und unseren eigenen Systemen nach einem echten, wiederholbaren Prozess umgehen – und nicht nur mit guten Absichten. Für ein Unternehmen, das täglich in den IT-Umgebungen anderer arbeitet und Software rund um HCL Notes und MS Teams entwickelt, ist dies kein bloßes „Nice-to-have“. Es ist die gesamte Grundlage für das Vertrauen, das Kunden und Partner in uns setzen.
Kein Sprint
Dies war kein Einjahresprojekt, nicht wirklich. Der Weg zur Zertifizierung dauerte fast vier Jahre, doch wir begannen nicht bei Null. Wir verfügten bereits über einen Großteil der erforderlichen Grundlagen: Sicherheitspraktiken, technische Schutzmaßnahmen und Know-how, das sich im Laufe der Jahre durch den verantwortungsvollen Betrieb eines Softwareunternehmens organisch entwickelt hatte. Was uns jedoch fehlte, war, all dies schriftlich festzuhalten, zu strukturieren und gegenüber Dritten nachweisbar zu machen. Daher bestand ein Großteil dieser vier Jahre darin, zu erlernen, was ein ISMS formal erfordert, und eine Bestandsaufnahme unserer bereits vorhandenen Grundlagen im Hinblick darauf vorzunehmen. Im letzten Jahr wurde daraus konkrete Arbeit: Wir dokumentierten und strafften Richtlinien, führten formelle Risikobewertungen durch, überprüften Lieferanten, erarbeiteten Pläne zur Reaktion auf Vorfälle und führten interne Audits durch, bei denen wir selbst nach unseren eigenen Lücken suchten, bevor es jemand anderes tat. Es ging weniger darum, Sicherheit von Grund auf aufzubauen, als vielmehr darum, sie sichtbar, konsistent und auditfähig zu machen. Das externe Audit, das von der Österreichischen Computer Gesellschaft (OCG) durchgeführt wurde, war der letzte Schritt und zugleich der wichtigste. Alles, was wir aufgebaut hatten, musste sich nun einer genauen Prüfung stellen – oder auch nicht. Es hat sich bewährt.
Jeder hat dazu beigetragen
All dies geschah nicht in einer einzigen Abteilung. Die IT, die Entwicklung, die Personalabteilung, die Rechtsabteilung und die Geschäftsleitung haben alle ihren Beitrag geleistet, die heiklen Fragen der Prüfung ehrlich beantwortet und Probleme behoben, ohne zweimal darum gebeten werden zu müssen. Darauf bin ich am meisten stolz – nicht auf das Zertifikat selbst, sondern darauf, dass so viele Menschen die Sache ernst genommen und sie in die Tat umgesetzt haben. Mein Dank gilt auch der OCG und ihrem Prüfungsteam. Das Audit selbst war gründlich, verlief aber in einem wirklich kooperativen Geist, was es wesentlich einfacher machte, diesen anspruchsvollen Prozess zu bewältigen. Und da nach dem Audit bereits das nächste Audit ansteht: Dieses Zertifikat ist keine Ziellinie, sondern ein Meilenstein. Das ISMS läuft weiter, die Risiken werden ständig neu bewertet, und der nächste Audit-Termin steht bereits im Kalender. Die Arbeit endet hier nicht, wir werden uns weiter verbessern.